Yeni yönetilen yetkilendirme seçeneği, ekiplerin Claude bağlantılarını her kullanıcı için ayrı ayrı kurma yükünü azaltmayı amaçlıyor. Yönetici bir bağlantıyı kuruluş için yapılandırdığında, uygun çalışanlar ilk girişte erişimi devralabiliyor.
İki farklı kimlik yolu
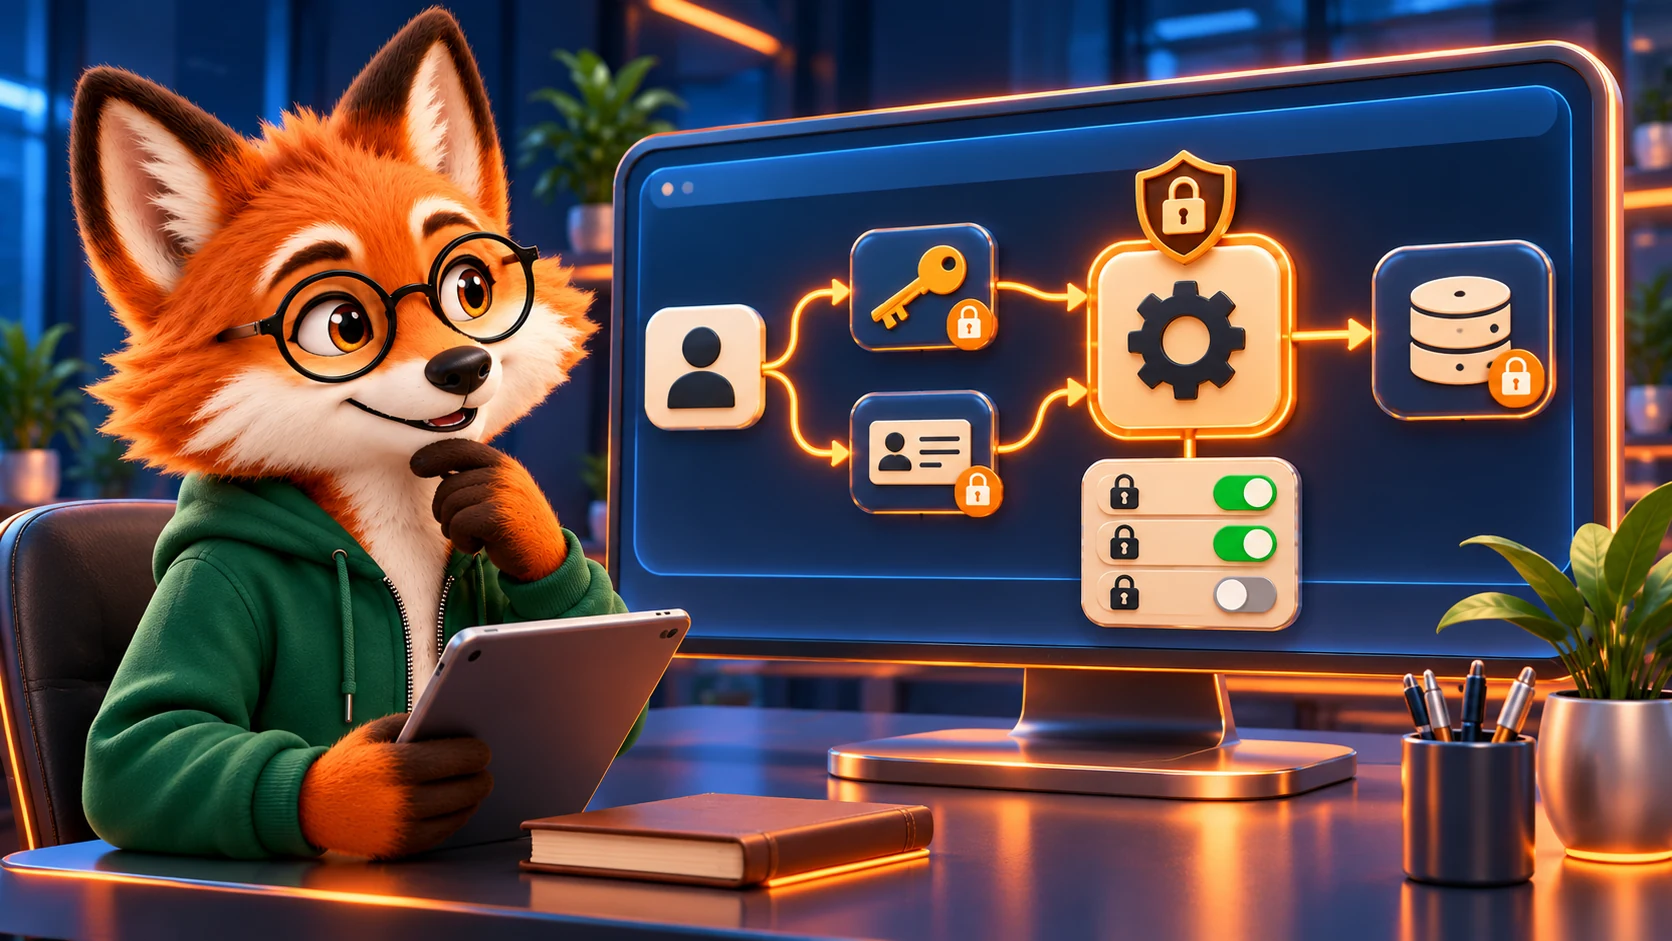
Claude yardım merkezine göre özellik Team ve Enterprise planlarında sunuluyor. Birinci yöntemde kuruluşun kimlik sağlayıcısı, Claude ve bağlı servisteki tek oturum açma düzenini kullanıyor. İkinci yöntemde Claude, bağlı servise kuruluş üyesinin kimliğini doğrulayan imzalı bir bildirim gönderiyor.
Claude tarafından verilen kimlikle yetkilendirme beta aşamasında. Bu yol için SSO zorunlu değil; ancak bağlı servis sağlayıcısının bunu desteklemesi, kuruluş yöneticisinin gerekli güven ilişkisini kurması ve iki hizmetteki e-posta adreslerinin eşleşmesi gerekiyor.
Otomatik bağlantı, sınırsız erişim değil
Yönetici hangi bağlantıların açılacağını ve hangi rollerin erişeceğini belirleyebiliyor. Claude yardım merkezi, Claude’un bu yöntemde kuruluş üyeliğini kontrol ettiğini; bağlı servisin kendi giriş kurallarını veya çok faktörlü kimlik doğrulamasını ayrıca doğrulamadığını söylüyor. Bağlı servislerin izin ve yönetici ayarları bu nedenle önemini koruyor.
Örneğin Supabase’in açıklamasına göre yönetilen bağlantıda her üye kendi mevcut Supabase izinleriyle çalışıyor. Her bağlantının destek ve kurulum koşulları aynı değil; uygulamaya geçmeden ilgili sağlayıcının yönergelerini kontrol etmek gerekiyor.