Eine verwaltete Autorisierung für Claude-Connectors soll Teams die Einrichtung unterstützter Verbindungen erleichtern. Eine Administration kann den Zugang für die Organisation konfigurieren; berechtigte Mitglieder erhalten ihn beim ersten Anmelden.
Zwei Wege für die Identität
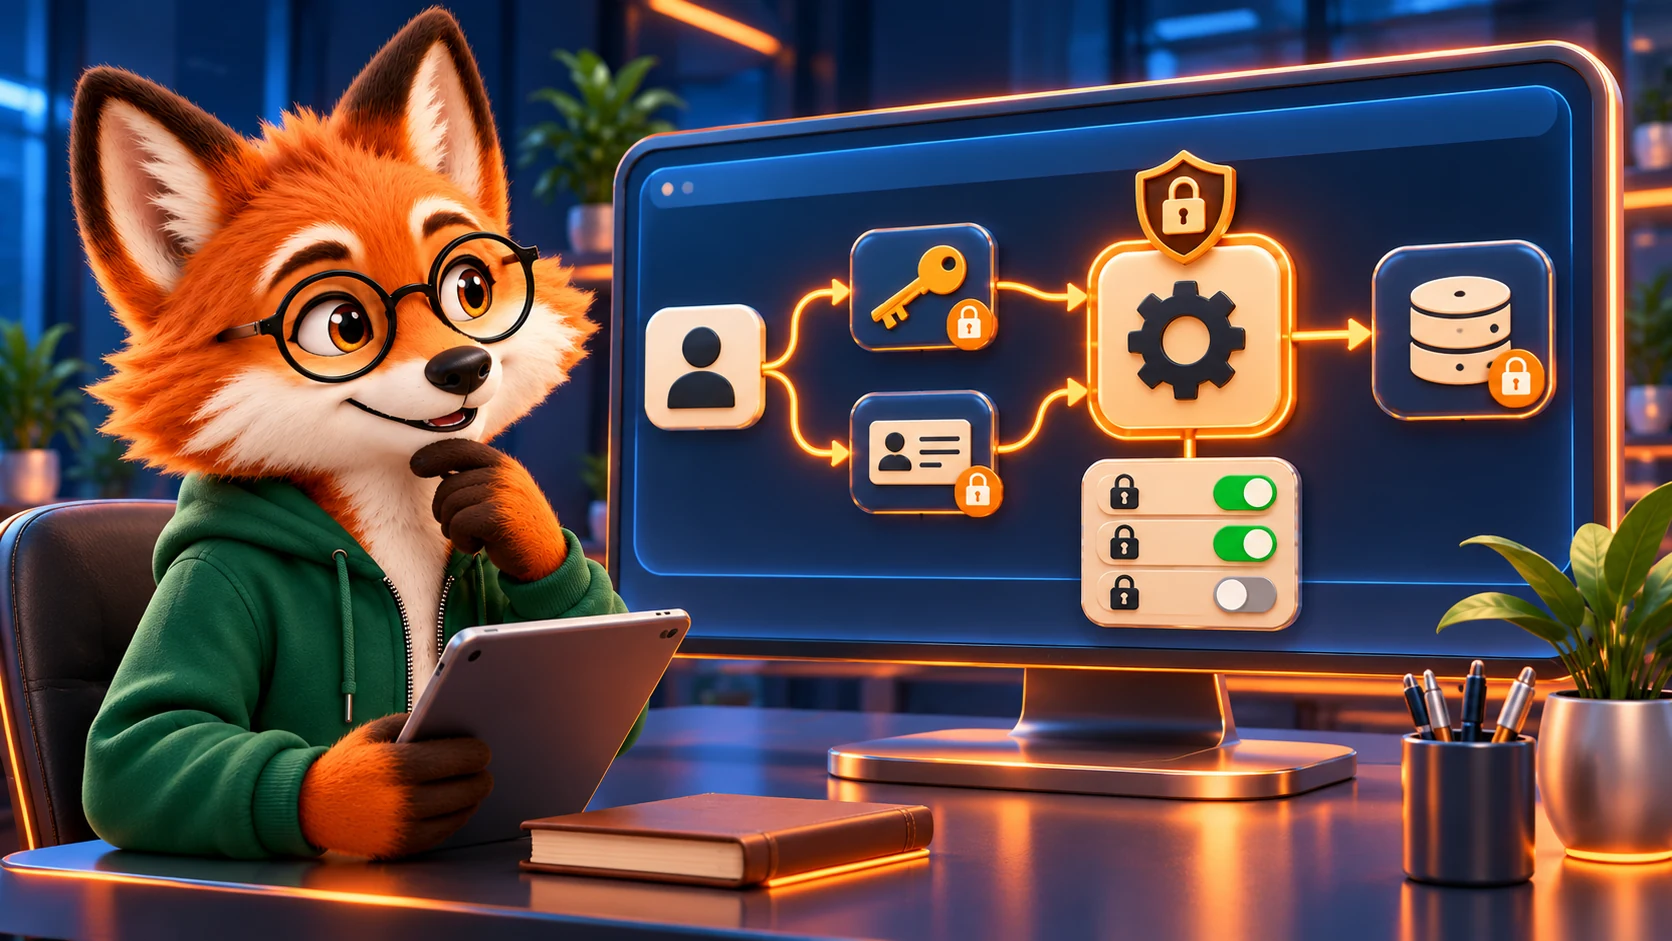
Laut dem Claude-Hilfecenter steht die Funktion für Team und Enterprise bereit. Ein Weg nutzt den Identitätsanbieter der Organisation und Single Sign-on bei Claude und dem verbundenen Dienst. Beim anderen sendet Claude eine signierte Bestätigung über das angemeldete Organisationsmitglied an einen unterstützten Connector.
Die von Claude ausgestellte Autorisierung ist eine Beta. Ein Identitätsanbieter oder SSO ist dafür nicht vorgeschrieben. Der Dienst muss die Methode jedoch unterstützen, eine Administration muss das nötige Vertrauen einrichten und die E-Mail-Adressen müssen übereinstimmen.
Automatisch verbunden heißt nicht grenzenlos berechtigt
Administratoren wählen aus, welche Connectors und Rollen Zugriff erhalten. Claude prüft bei der eigenen Identitätsbestätigung die Mitgliedschaft in der Organisation, aber nicht zusätzlich die Anmelderegeln oder Mehrfaktor-Authentifizierung des verbundenen Dienstes. Dessen Rechte und Einstellungen bleiben deshalb relevant.
Supabase erklärt beispielsweise, dass Mitglieder bei seinem verwalteten MCP-Zugang ihre bestehenden Supabase-Berechtigungen verwenden. Unterstützung und Einrichtung unterscheiden sich je nach Connector; die Anleitung des jeweiligen Anbieters bleibt maßgeblich.