Nach dem ersten Bericht von Binance vom 3. November nutzten Angreifer einen kompromittierten Arbeitsrechner und ein internes KI-Werkzeug, um weitere Geräte zu übernehmen. Später erreichten sie einen Dienst zur Freigabe von Wallet-Transaktionen. Binance beziffert die betroffenen digitalen Vermögenswerte auf rund 6,34 Milliarden US-Dollar.
Vom Bewerbungsgespräch zum Zugriff
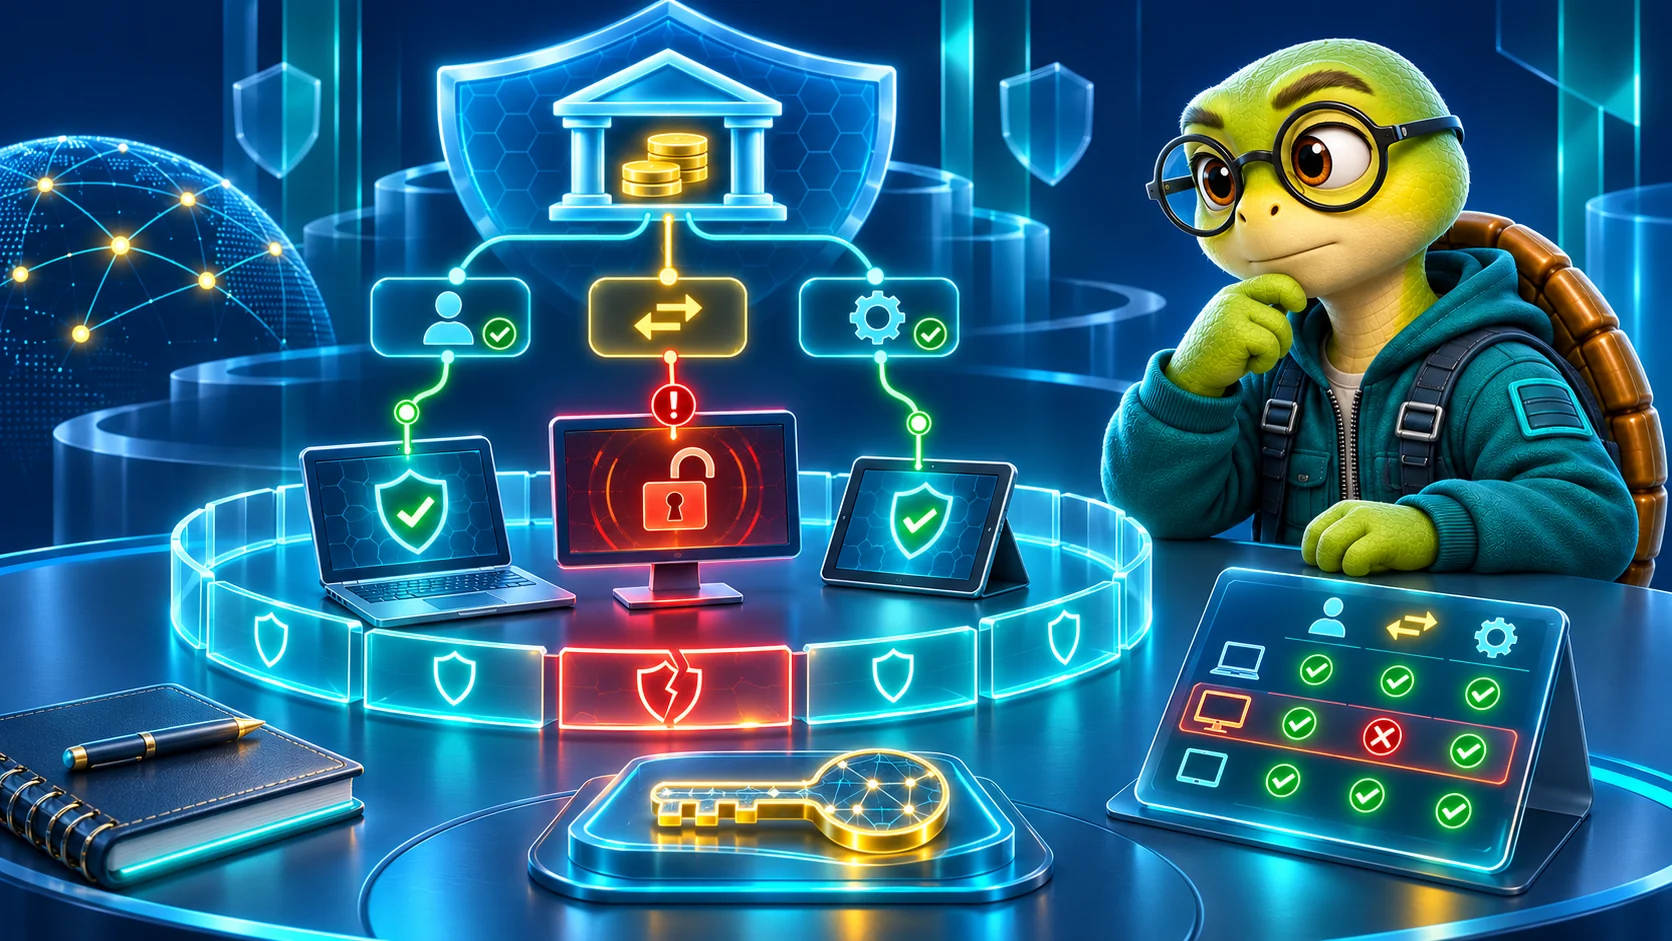
Laut Binance begann die Angriffskette Monate vor den Transaktionen. Im September erhielt ein Softwareentwickler nach fingierten Bewerbungsgesprächen eine vermeintliche Aufgabe. Das heruntergeladene Projekt enthielt Schadcode. Am 20. Oktober verwendeten die Angreifer den betroffenen Rechner und ein internes KI-Werkzeug, um Zugriff auf zwei weitere Geräte zu erhalten. Auf einem fanden sie ein Token zur Softwarebereitstellung.
Am 29. Oktober setzten sie gestohlene Zugangsdaten ein und erreichten den Dienst, der Wallet-Transaktionen signiert. So wurden Überweisungen außerhalb des üblichen Auszahlungswegs ausgelöst. Welche konkreten technischen Schritte das KI-Werkzeug ausführte, erklärt der Bericht nicht. Aus der Erwähnung des Werkzeugs folgt deshalb keine nachgewiesene Schwachstelle im KI-Modell selbst.
Ausgleich und Untersuchung
Bis zum Stand des Berichts seien etwa 2,85 Milliarden Dollar eingefroren oder abgefangen worden; der Betrag hänge von Abgleich und Marktpreisen ab. Binance kündigte an, den finanziellen Schaden selbst zu tragen. Am 31. Oktober seien 98 Prozent der betroffenen Tokenbestände ersetzt gewesen.
Nach eigenen Angaben hat Binance das Wallet-System und das interne KI-Werkzeug neu aufgebaut, betroffene Geräte ersetzt und Zugangsdaten gesperrt. Die Untersuchung läuft weiter; externe Fachleute sollen die Ergebnisse prüfen. Der Fall zeigt, weshalb Unternehmen Gerätezugriffe und Berechtigungen verbundener Werkzeuge getrennt betrachten sollten.