Dein Projekt liegt in einem privaten GitHub-Repository, also fühlt es sich sicher an. Dann veröffentlichst du es, und eine Website oder App, die nur du sehen konntest, ist plötzlich für alle erreichbar. Ein privates Repo regelt, wer deinen Code lesen darf. Ob der laufende Code Lücken hat, sagt es nicht. Welche Tür öffnen wir hier? Diese Frage gehört vor jeden Start.
Was /security-review macht
Claude Code enthält den Befehl /security-review. Laut Anthropics Hilfeartikel analysiert Claude deine Codebasis, benennt mögliche Sicherheitsprobleme und erklärt jedes davon ausführlich. Danach kannst du Claude in derselben Sitzung bitten, Korrekturen umzusetzen. Der Befehl lässt sich außerdem anpassen.
Nach welchen Schwachstellen er sucht
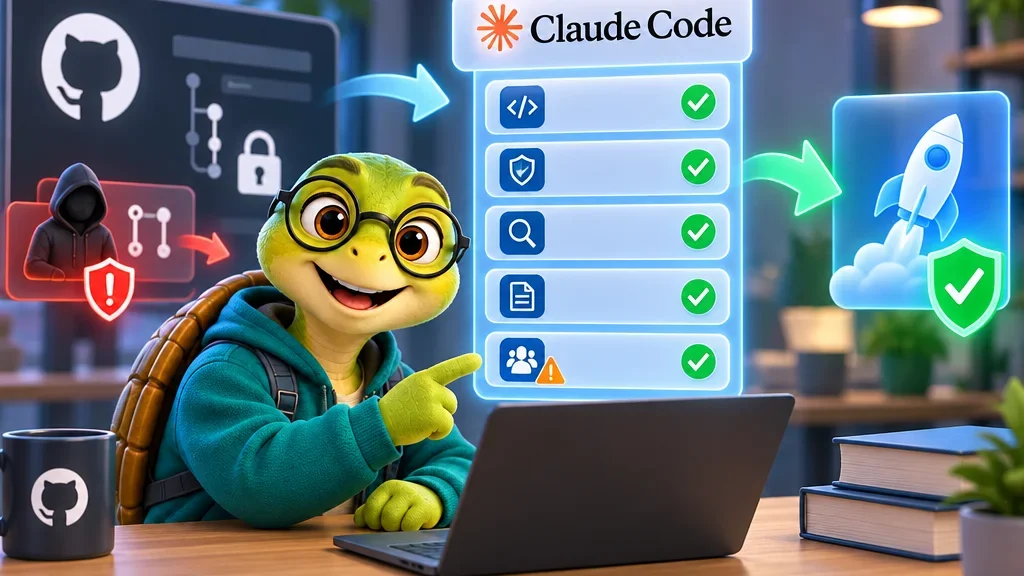
Der Hilfeartikel nennt fünf Gruppen. SQL-Injection, bei der Nutzereingaben in eine Datenbankabfrage gelangen. Cross-Site-Scripting (XSS), bei dem eine Seite eingeschleusten Skriptcode ausführt. Fehler bei Authentifizierung und Autorisierung, also Lücken dabei, wer sich anmelden und was er tun darf. Unsicherer Umgang mit Daten, etwa fehlende Validierung oder Bereinigung. Und verwundbare Abhängigkeiten, also Fremdpakete, die dein Projekt einbindet.
Wie und wann du ihn ausführst
Die Schritte sind kurz. Aktualisiere Claude Code auf die neueste Version oder führe claude update aus. Öffne eine Sitzung in deinem Projekt, im Code-Tab von Claude Desktop oder mit claude im Terminal. Führe /security-review aus und lies die Ergebnisse. Anthropic empfiehlt, den Befehl vor dem Committen größerer Änderungen zu nutzen. Bei einem Projekt kurz vor der Veröffentlichung ist der Start die offensichtlichste größere Änderung.
Die GitHub Action für Pull Requests
Für Teams gibt es zusätzlich eine GitHub Action. Ein Pull Request ist eine vorgeschlagene Änderung, die andere prüfen, bevor sie übernommen wird. Wird einer geöffnet, analysiert die Action den Diff, also nur die geänderten Dateien, und kommentiert ihre Befunde direkt an den betroffenen Zeilen. Filterregeln sollen Fehlalarme reduzieren. Die Liste im Repository ist breiter als im Hilfeartikel und umfasst unter anderem fest eingetragene Geheimnisse, unsichere Standardeinstellungen, zu offene CORS-Einstellungen und Risiken der Codeausführung. Einige Kategorien wie Denial of Service und Rate Limiting sind standardmäßig ausgenommen.
Für die Einrichtung brauchst du einen Claude-API-Schlüssel, der für die Claude API und Claude Code freigeschaltet ist, sowie Schreibrechte für Pull Requests. Eine Warnung verdient Aufmerksamkeit: Laut README ist die Action nicht gegen Prompt Injection gehärtet und sollte nur vertrauenswürdige Pull Requests prüfen. Prompt Injection bedeutet versteckte Anweisungen im geprüften Inhalt, die das Modell lenken sollen. Anthropic empfiehlt, Workflows für externe Mitwirkende erst nach Freigabe durch Maintainer laufen zu lassen.
Reicht ein Scan?
Nein, und Anthropic sagt das selbst. Diese Prüfungen sollen bestehende Sicherheitspraktiken und manuelle Code-Reviews ergänzen, nicht ersetzen. Sie erkennen viele gängige Muster, aber nicht jede Schwachstelle, und die Filter müssen eventuell an deine Codebasis angepasst werden.
Einschätzung der Redaktion
Die Tatsache: Der Befehl findet und erklärt wahrscheinliche Schwachstellen; er bescheinigt nicht, dass eine App sicher ist. Meine Schlussfolgerung: Sein eigentlicher Wert für Leute, die mit Agenten bauen, liegt im Zeitpunkt. Führe ihn vor dem ersten Deployment aus, behebe, was sich bestätigt, und wiederhole ihn bei späteren großen Änderungen. Auch die Warnung zu Pull Requests reicht über dieses Werkzeug hinaus. Ein automatischer Prüfer liest fremden Text, also beschränke ihn auf vertrauenswürdige Änderungen und lass die letzte Entscheidung bei einem Menschen.