Tu proyecto está en un repositorio privado de GitHub, así que parece seguro. Luego lo publicas, y una web o una app que solo veías tú pasa a estar al alcance de cualquiera. Un repositorio privado controla quién puede leer tu código. No dice nada sobre si el código en marcha tiene fallos. ¿Qué puerta estamos abriendo? Esa es la pregunta antes de lanzar.
Qué hace /security-review
Claude Code incluye el comando /security-review. Según el artículo de ayuda de Anthropic, Claude analiza tu código, identifica posibles problemas de seguridad y explica cada uno en detalle. Después puedes pedirle a Claude que aplique las correcciones en la misma sesión. El comando también se puede personalizar.
Qué debilidades busca
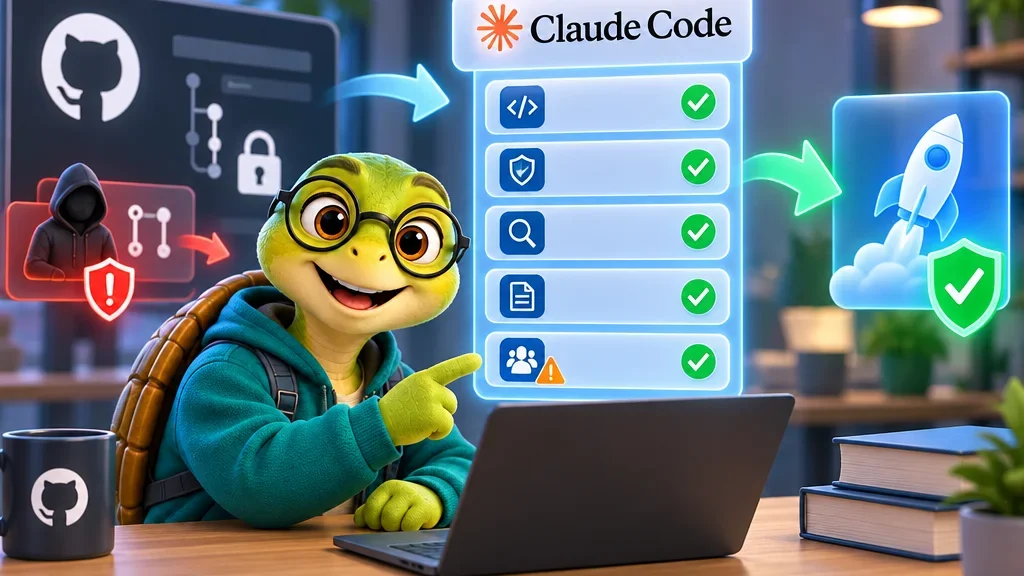
El artículo de ayuda enumera cinco grupos. La inyección SQL, cuando datos del usuario acaban dentro de una consulta a la base de datos. El cross-site scripting (XSS), cuando una página ejecuta código de script colado por un atacante. Los fallos de autenticación y autorización, es decir, huecos en quién puede entrar y qué puede hacer. El manejo inseguro de datos, como la falta de validación o saneamiento. Y las dependencias vulnerables, los paquetes de terceros que usa tu proyecto.
Cómo y cuándo ejecutarlo
Los pasos son pocos. Actualiza Claude Code a la última versión o ejecuta claude update. Abre una sesión en tu proyecto, en la pestaña Code de Claude Desktop o con claude en el terminal. Ejecuta /security-review y revisa los resultados. Anthropic recomienda usarlo antes de hacer commit de cambios importantes. En un proyecto a punto de hacerse público, el lanzamiento es el cambio importante más evidente.
La GitHub Action para pull requests
Para equipos existe además una GitHub Action. Un pull request es un cambio propuesto que otros revisan antes de integrarlo. Cuando se abre uno, la Action analiza el diff, es decir, solo los archivos modificados, y publica sus hallazgos como comentarios en las líneas afectadas. Unas reglas de filtrado buscan reducir los falsos positivos. La lista del repositorio es más amplia que la del artículo de ayuda e incluye secretos escritos en el código, configuraciones por defecto inseguras, ajustes de CORS demasiado permisivos y riesgos de ejecución de código. Algunas categorías, como la denegación de servicio y la limitación de peticiones, quedan excluidas por defecto.
Para configurarla necesitas una clave de la API de Claude habilitada para la API y para Claude Code, y permiso de escritura en los pull requests. Hay un aviso que conviene leer: según el README, la Action no está reforzada frente a la inyección de prompts y solo debe revisar pull requests de confianza. La inyección de prompts consiste en instrucciones ocultas en el contenido revisado que intentan dirigir al modelo. Anthropic aconseja exigir la aprobación de un responsable antes de que se ejecuten los flujos de colaboradores externos.
¿Basta con un análisis?
No, y Anthropic lo dice. Estas revisiones deben complementar, no sustituir, las prácticas de seguridad existentes y las revisiones manuales de código. Detectan muchos patrones comunes, pero no todas las vulnerabilidades, y puede que haya que ajustar los filtros a tu código.
Valoración del editor
El hecho: el comando encuentra y explica debilidades probables; no certifica que una app sea segura. Mi conclusión: para quien crea con agentes, su valor real está en el momento. Ejecútalo antes del primer despliegue, corrige lo que se confirme y repítelo en los cambios grandes posteriores. El aviso sobre los pull requests también va más allá de esta herramienta. Un revisor automático lee texto ajeno, así que limítalo a cambios de confianza y deja la última decisión en manos de una persona.