OpenAI hat nach eigenen Angaben ein kommendes Cybermodell zur Untersuchung von Linux-Kernel-Schwachstellen eingesetzt. In einem kontrollierten Durchlauf reproduzierte die Pipeline laut Veröffentlichung vom 4. November 1.724 Schwachstellen und erstellte 948 funktionierende Nachweise für lokale Rechteausweitung.
Was bedeuten die Zahlen?
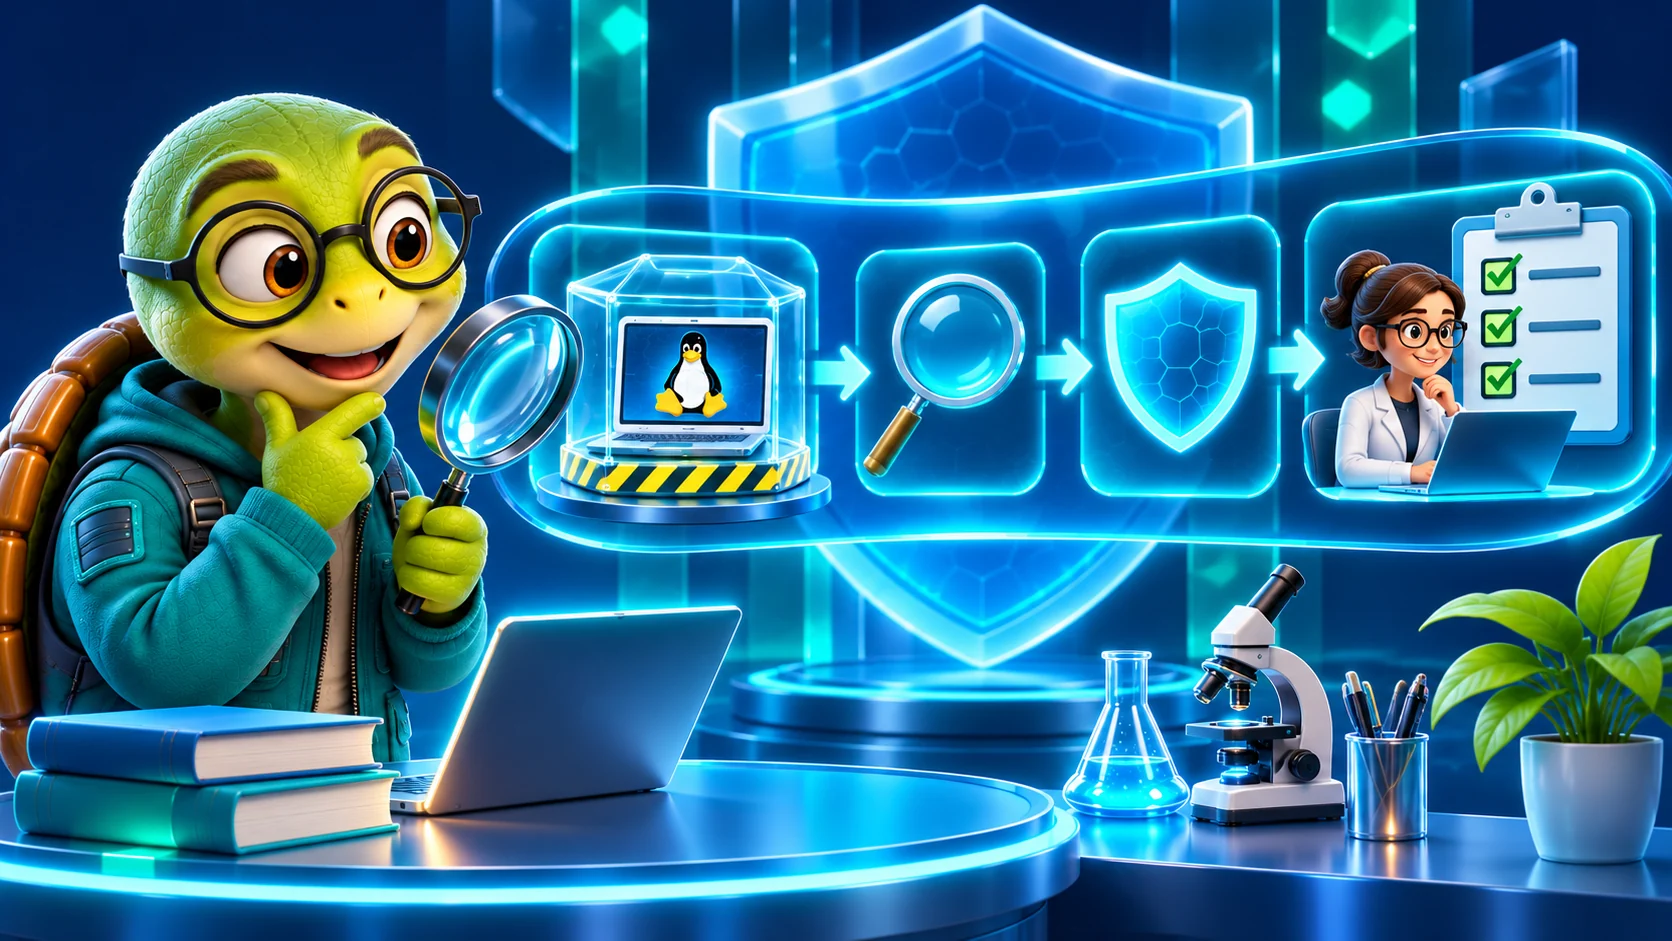
Zunächst analysierte das System 2.308 mögliche Befunde. Anschließend versuchte es, diese isoliert zu reproduzieren, ihre Auswirkungen zu prüfen und Patch-Vorschläge zu erstellen. Menschliche Sicherheitsforschende sichteten die Ergebnisse und meldeten Befunde an die zuständigen Maintainer.
Lokale Rechteausweitung bedeutet, dass eine Person mit bereits vorhandenem eingeschränktem Zugang höhere Rechte erlangen kann. Die Zahl 948 beschreibt funktionierende Beispiele in diesem Versuchsaufbau. Sie bedeutet weder, dass alle Linux-Systeme aus der Ferne kompromittiert wurden, noch dass sämtliche Patches bereits ausgerollt sind.
Prüfung und Aufwand
Für den Durchlauf Mitte Oktober nennt OpenAI API-Kosten von 1.213.430 Dollar. Nach Abstimmung mit Linux-Maintainern habe das Team mit kritischen Meldungen begonnen und arbeite weiter an Berichten und Patches. Während des Scans seien manche Probleme bereits von anderen Beitragenden behoben oder öffentlich diskutiert worden.
Die Studie zeigt, wie sich Sicherheitsforschung skalieren lässt. Ein vorgeschlagener Patch benötigt trotzdem eine eigene Prüfung vor dem produktiven Einsatz. Aktualisierte Systeme und die Trennung von Zugriffsrechten bleiben zusätzliche Schutzschichten.