Binance’in 3 Kasım tarihli ilk raporuna göre saldırganlar, ele geçirilmiş bir bilgisayar ve kurum içi yapay zekâ aracını kullanarak başka çalışanların cihazlarına ulaştı. Ardından cüzdan işlemlerini yetkilendiren sistem hedef alındı. Binance, olaydan yaklaşık 6,34 milyar dolarlık dijital varlığın etkilendiğini açıkladı.
Bir iş görüşmesinden cüzdan sistemine
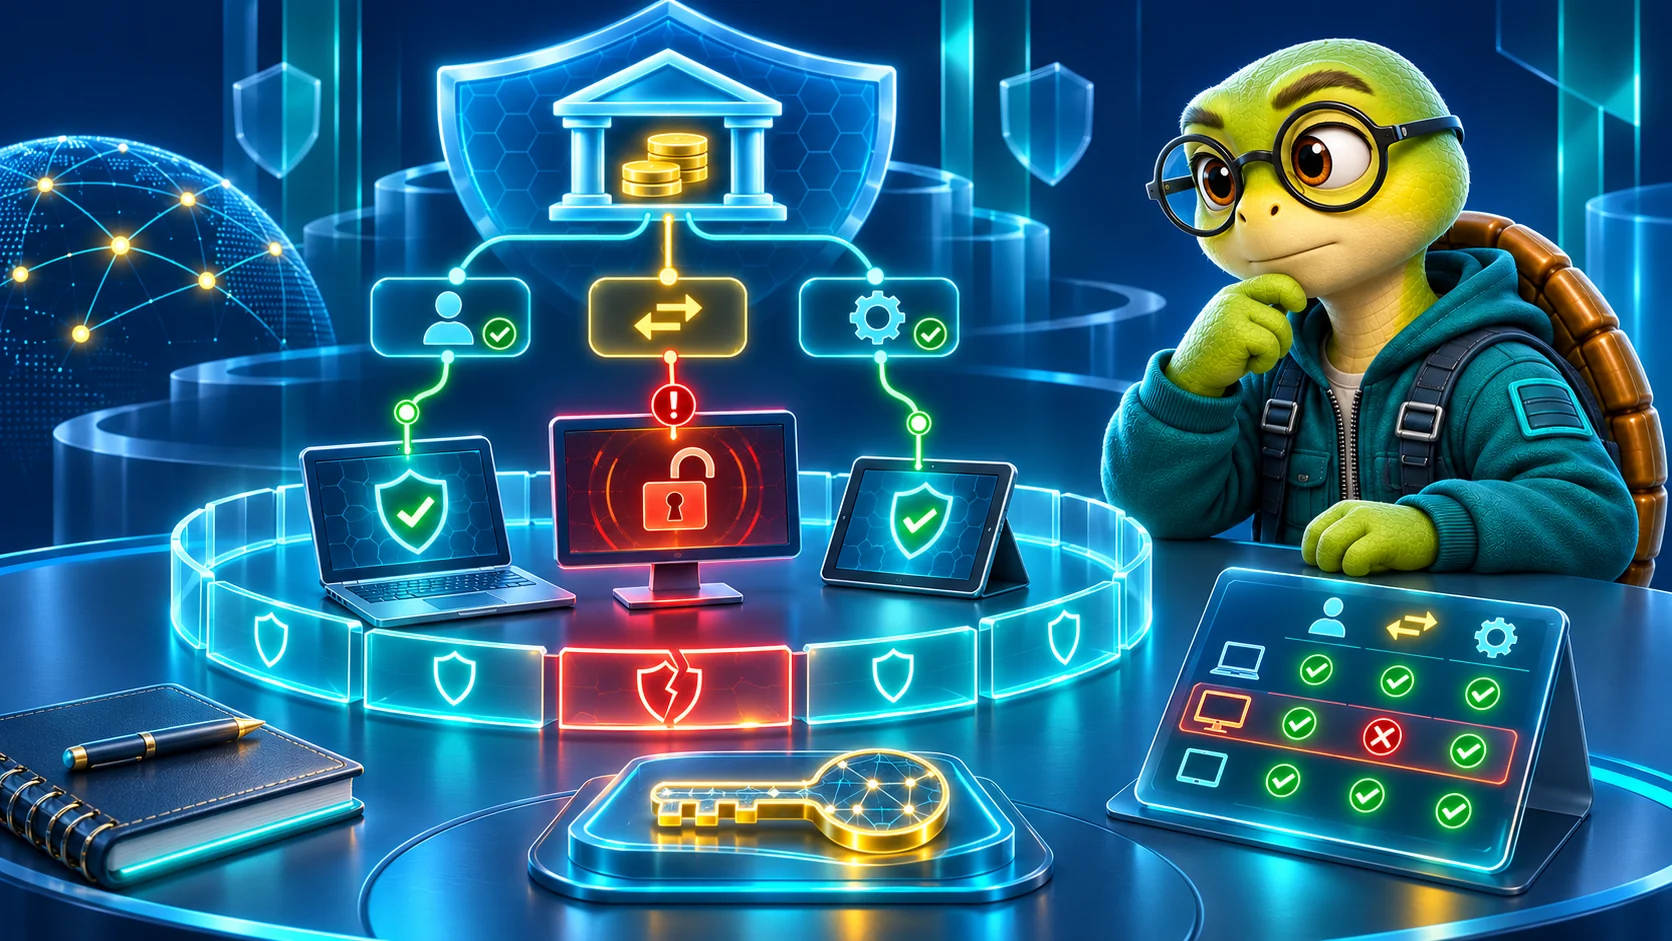
Binance’in anlatımına göre saldırı tek bir adımdan oluşmadı. Eylülde sahte bir işe alım görüşmesiyle bir mühendise iş bilgisayarında çalıştırması için zararlı kod içeren bir ödev gönderildi. Şirket, 20 Ekim’de bu bilgisayarın ve iç yapay zekâ aracının başka iki mühendisin cihazına ulaşmak için kullanıldığını belirtiyor. O cihazlardan birinde yazılım dağıtımına izin veren bir erişim belirteci bulundu.
29 Ekim’de saldırganlar çalınmış yetkileri kullanarak cüzdan imzalama hizmetine erişti ve normal para çekme sürecinin dışında işlemler başlattı. Şirketin raporu, yapay zekâ aracının tam olarak hangi teknik adımlarla kullanıldığını açıklamıyor. Bu nedenle araca ilişkin bir mekanizmayı kesinleşmiş bilgi gibi sunmak mümkün değil.
Kullanıcı varlıkları ve sonraki adımlar
Binance, 3 Kasım itibarıyla yaklaşık 2,85 milyar dolarlık varlığın dondurulduğunu veya engellendiğini, tutarın uzlaştırmaya ve piyasa fiyatlarına bağlı olduğunu bildirdi. Şirket, zararı kullanıcılar yerine kendisinin karşılayacağını ve 31 Ekim itibarıyla etkilenen token varlıklarının yüzde 98’inin yerine konduğunu söyledi.
Şirket, cüzdan sistemini ve iç yapay zekâ aracını yeni kontrollerle yeniden kurduğunu, etkilenen cihazları değiştirdiğini ve ilgili erişim bilgilerini geçersiz kıldığını belirtiyor. İnceleme sürüyor; Binance ayrıca bulguların bağımsız uzmanlarca değerlendirilmesini planlıyor. Olay, bir aracın erişebildiği sistemlerin ve o erişimin sınırlarının neden ayrı ayrı kontrol edilmesi gerektiğini gösteriyor.