OpenAI, Linux çekirdeğindeki güvenlik açıklarını incelemek için yaklaşan bir siber model kullandığını açıkladı. Şirketin 4 Kasım tarihli raporuna göre sistem, kontrollü bir çalışmada 1.724 açığı yeniden üretti ve bunlardan 948 yerel yetki yükseltme açığı için çalışan kanıtlar oluşturdu.
Rakamlar neyi ifade ediyor?
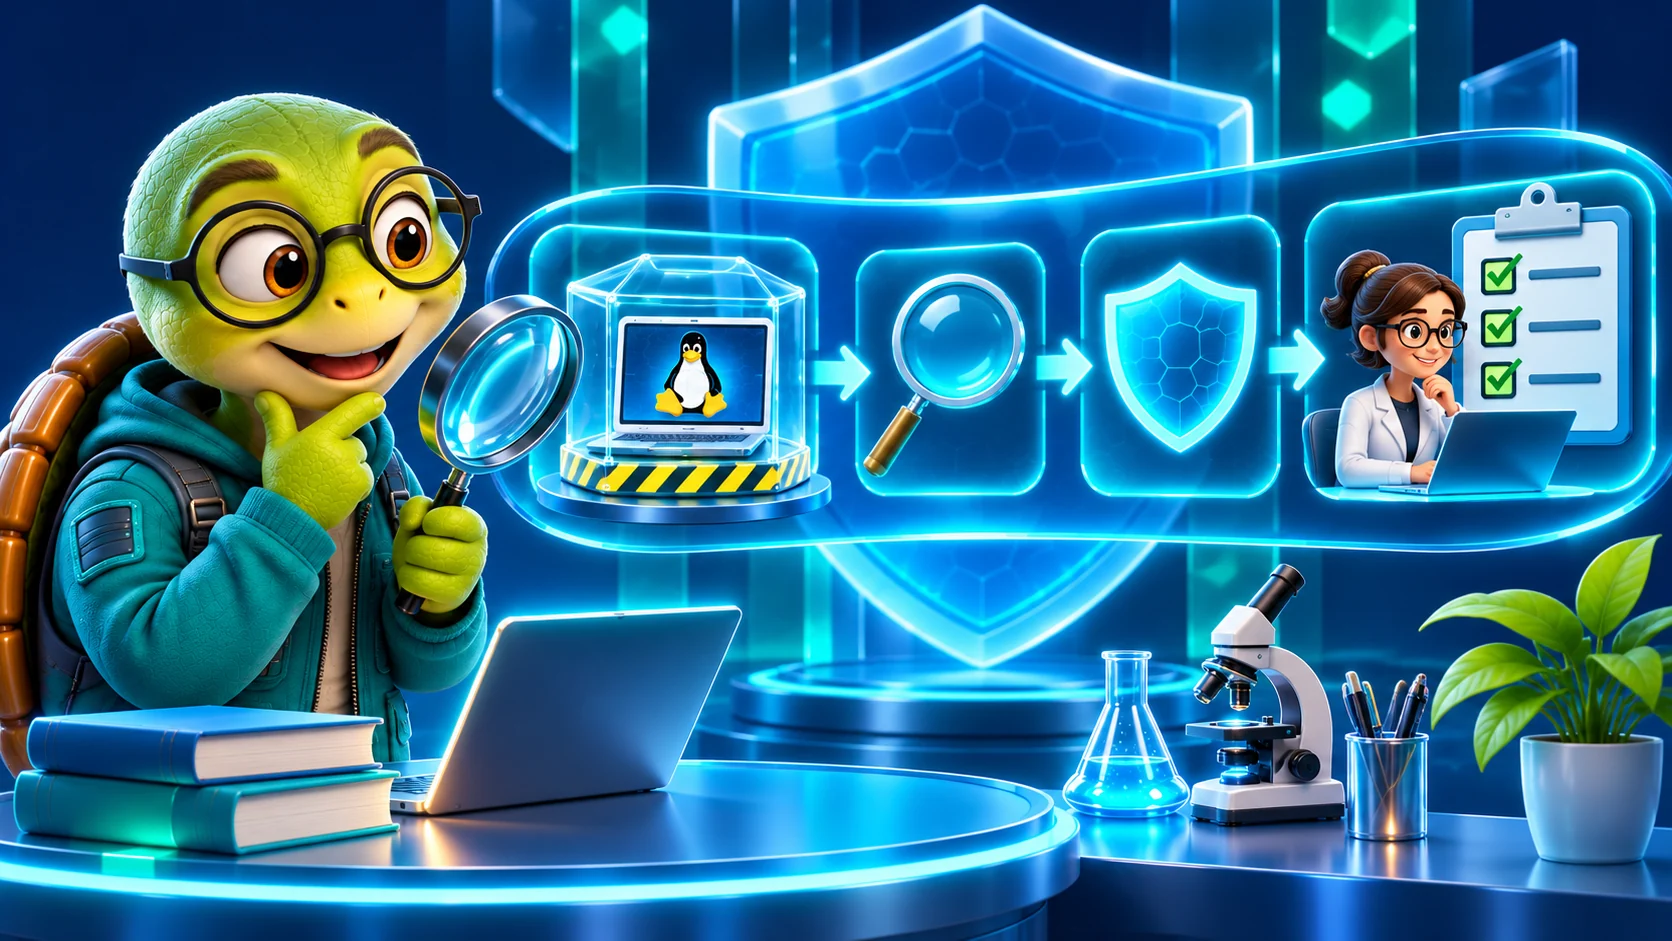
OpenAI önce 2.308 aday bulguyu inceledi. Bir sonraki aşamada sistem, bulguları yalıtılmış ortamda yeniden üretmeye çalıştı; ardından etkiyi göstermek için kavram kanıtları ve incelemeye yönelik yama adayları hazırladı. İnsan güvenlik araştırmacıları çıktıları gözden geçirdi ve bulguları ilgili bakım ekiplerine bildirdi.
Yerel yetki yükseltme, bir bilgisayarda zaten sınırlı erişimi olan kişinin daha yüksek yetkilere ulaşması anlamına gelir. Açıklanan 948 sonuç, bu kontrollü çalışmada oluşturulan çalışan örneklerin sayısıdır. Bu sayı, tüm Linux sistemlerinin uzaktan ele geçirildiği veya bütün yamaların tamamlandığı anlamına gelmez.
İnsan incelemesi ve maliyet
OpenAI, Ekim ortasındaki çalışmanın API maliyetini 1.213.430 dolar olarak bildirdi. Şirket, Linux bakımcılarının yönlendirmesiyle kritik bulgulardan başlayarak rapor ve yama çalışmasını sürdürdüğünü söylüyor. Bazı açıklar çalışma sırasında başka katkıcılar tarafından zaten düzeltilmiş veya tartışılmaya başlanmıştı.
Sonuç, güvenlik araştırmasının hızlanabileceğini gösteriyor; önerilen bir yamanın güvenilir biçimde uygulanması ise ayrı bir inceleme adımı. Sistemleri güncel tutmak ve uygulamalar arasındaki yetki sınırlarını korumak, raporun gündeme getirdiği savunma katmanları arasında.